Un mot de passe réutilisé ou divulgué peut suffire à ouvrir l’accès à une messagerie, à un espace de stockage ou à un outil métier. L’authentification multifacteur ajoute une vérification supplémentaire au moment de la connexion. Elle réduit le risque qu’un tiers accède à un compte avec le seul mot de passe, mais son efficacité dépend aussi du choix des méthodes, de leur déploiement et des options prévues en cas de perte d’appareil.
Le principe consiste à combiner des preuves de nature différente. Il peut s’agir de quelque chose que vous connaissez, comme un mot de passe, de quelque chose que vous possédez, comme un téléphone ou une clé de sécurité, ou d’une caractéristique personnelle vérifiée par un dispositif biométrique. Deux étapes qui reposent sur le même élément ne sont pas nécessairement deux facteurs indépendants : un mot de passe et une question de sécurité, par exemple, peuvent tous deux être compromis par la connaissance d’informations personnelles.
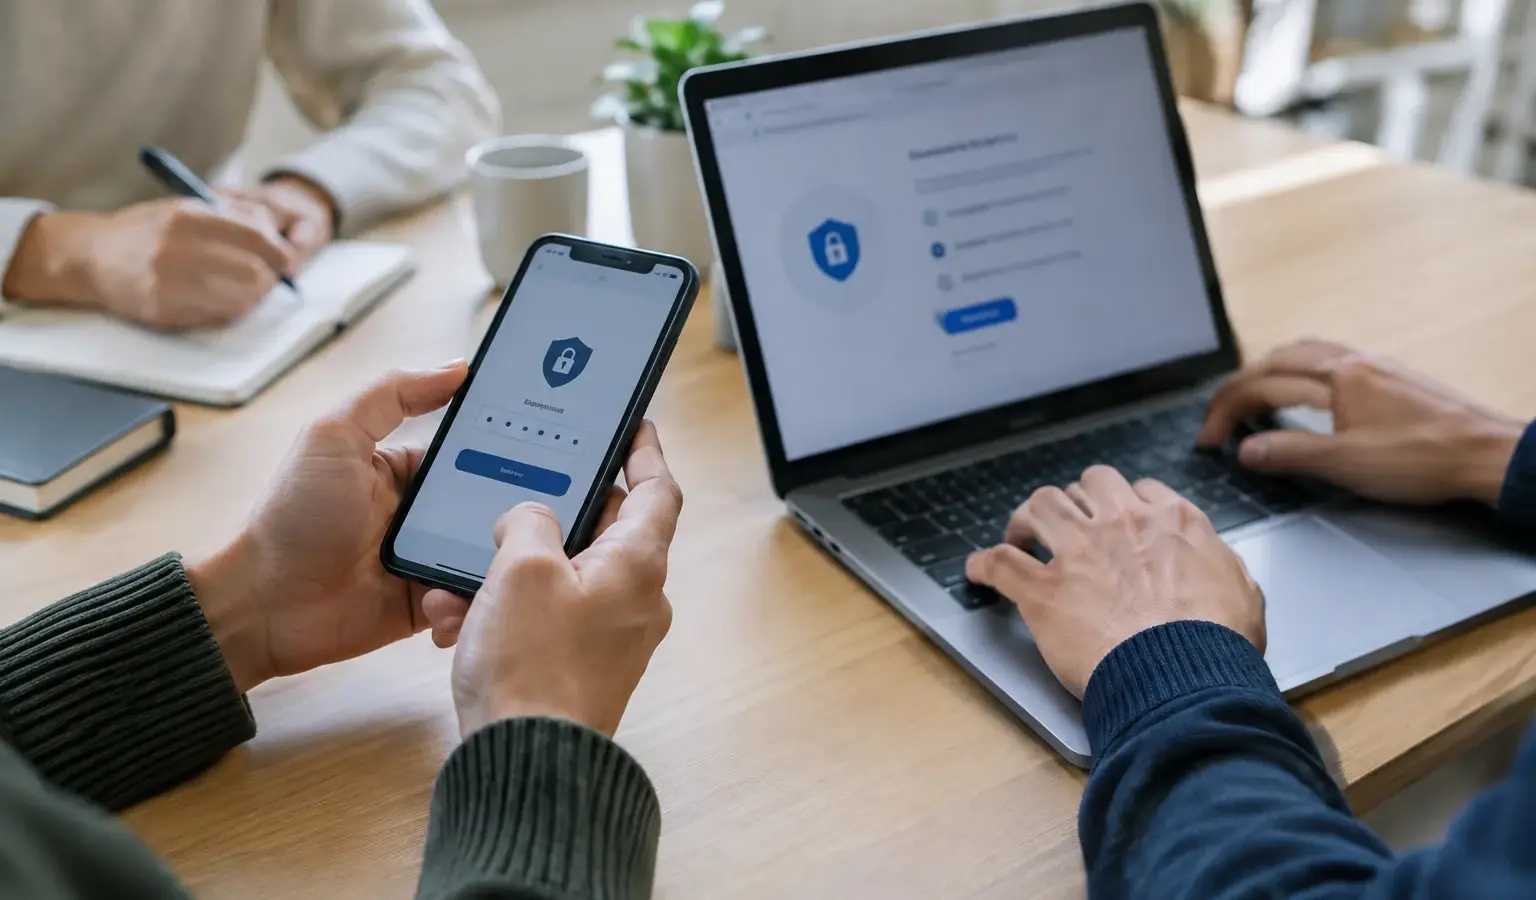
Le choix de la méthode dépend du niveau de risque et des usages. Un code reçu par SMS est souvent simple à prendre en main, mais il peut être exposé à certaines attaques visant le numéro de téléphone. Une application d’authentification génère des codes sur l’appareil et évite de dépendre du réseau mobile ; elle nécessite toutefois une procédure de transfert ou de récupération en cas de changement de téléphone. Pour les comptes sensibles, une clé de sécurité physique peut apporter une protection renforcée contre les pages de connexion frauduleuses, à condition que les utilisateurs disposent d’une clé de secours et sachent comment l’utiliser. Vérifiez les méthodes réellement proposées par chaque service : elles ne présentent pas toutes les mêmes garanties.
Dans une organisation, activer cette protection simultanément pour tout le monde sans préparation crée des blocages évitables. Commencez par recenser les comptes concernés, notamment les messageries, les outils administratifs et les services qui donnent accès à des données sensibles. Définissez ensuite une méthode recommandée et une procédure de mise en service : information des équipes, inscription des appareils, vérification de la connexion et consignes en cas d’erreur. Un déploiement progressif auprès d’un petit groupe permet de repérer les difficultés de parcours utilisateur avant une généralisation. Prévoyez également un accompagnement pour les personnes qui n’ont pas de téléphone professionnel ou utilisent plusieurs appareils.
La récupération du compte mérite autant d’attention que la connexion quotidienne. Si un téléphone est perdu ou remplacé, l’utilisateur doit pouvoir retrouver l’accès sans que le support technique contourne trop facilement la vérification. Les codes de récupération doivent être conservés hors de l’appareil principal, dans un emplacement dont l’accès est contrôlé. Pour une demande de réinitialisation, vérifiez l’identité de la personne à l’aide d’une procédure définie à l’avance, et consignez les opérations importantes. Évitez les codes partagés par plusieurs collègues : les comptes individuels facilitent l’attribution des accès et la gestion des départs.
Enfin, expliquez les demandes inattendues d’approbation de connexion. Un utilisateur ne doit pas valider une notification qu’il n’a pas lui-même déclenchée ; plusieurs sollicitations successives peuvent signaler une tentative de connexion avec un mot de passe déjà compromis. En cas de doute, il peut refuser la demande, changer son mot de passe depuis le site officiel et prévenir le référent informatique. Une authentification multifacteur bien choisie ne remplace ni la vigilance ni une gestion rigoureuse des comptes, mais elle constitue une barrière utile. Le bon dispositif est celui que vos utilisateurs peuvent appliquer au quotidien et récupérer sans fragiliser les contrôles.